


Хто і як хакнув додаток "Повітряна тривога" - і до чого тут Михайло Федоров?
Отже, що наразі відомо про злам додатку "Повітряна тривога".
Схоже, що хакнули його випадково, якоюсь школотою. Поки неясно який саме елемент був уражений: АРІ, сервер push-сповіщень чи бекенд – але я б поставив більше на старий-добрий supply chain. Типу, прийнята на роботу до офісу розробки "по дзвінку" хароша дєвачка - тицьнула якийсь лінк у Телеграмі.
Але цікавою та показовою є історія а хто ж розробив додаток і причому тут Міша "Роль кібербербезпеки перебільшена" Федоров.
Додаток "Повітряна тривога" створено компанією Stfalcon з Хмельницького. Я читаю цю назву як "ес-ті-фалкон", й інтерпретую типу як "святий сокіл" - хоча хз як насправді придумувався такий складний для язика неймінг.
Власник та директор компанії Степан Танасійчук сам розказував історію створення додатку: його було запущено у колаборації між Stfalcon, Ajax Systems та мінцифри – за 48 годин. Тобто від задумки до релізу пройшло менше двох діб. "Бахнули продукт" – як вони кажуть.
Я ніколи не чув про якісні додатки, які зробили менше ніж за півроку-рік.
Але ж ключове питання: а як так вийшло, що зляпаний на колінці маловідомою компанією додаток отримав 1 мільйон користувачів вже у першу ж годину після релізу?
А станом на 2024 рік він мав вже 11 мільйонів користувачів. Зараз може й більше.
Справа у тому, що хмельницька Stfalcon на той момент співпрацювала з гігантом - Ajax Systems. А власник Ajax Systems на прзівище Конотопський – є придворним олігархом всемогутнього (на той час) Михайла Федорова, пізніше відомого як "Божествений".
Ідея створити додаток виникла у власника та директора Stfalcon Стапана Танасійчука у перші ж дні повномасштабного вторгнення. Нею він поділився з Конотопським. Тому сподобалося і він транслював задумку Міші. Міша також підтримав – і понеслося.
Аякс зайнявся розробкою бекенду та дизайном, самі Stfalcon розробили власне мобільну частину додатку, а мішина мініцифра зайнялася "розповсюдженням" - тобто рекламувала додаток від свого імені.
Чи перевіряв хтось його на безпечність для користувачів? На це не було часу.
Та й нахіба? Адже "роль кібербезпеки дещо перебільшена".
Нагадаю, що буквально за місяць до того, у січні 2022 російські хакери з гру хакнули "Дію" та вкрали дані користувачів 13 мільйонів користувачів в Інтернет і частину з них виставили на продаж
Пізніше, у вересні 2024 цей факт підтвердив суд присяжних штату Меріленд, США
Попри відсутність технічних подробиць атаки від 1 листопада 2026 на додаток "Повітряна тривога", ймовірно за все мова йде не про добре сплановану кібер-операцію сосіянських спецслужб – а скоріше про випадковість.
Якийсь умовний школяр з Усть-Піздюйська натрапив на вразливість якогось українського додатку і вирішив негайно нагадити – навіть не глянувши шо то за додаток і скіко там користувачів.
Побачив – насрав, все так па-руські. Написав перше, що прийшло у голову, задурманену пропагандою: арєшнік, ядєрний пєпєпл, продам гараж.
Якщо на цю вразливість натрапили б справжні специ зі, скажімо, 16-го центру фсб – наслідки були б набагато тяжчими, ніж мільйон мемів у тирнетах.
Справа у тому, що сам розробник вихвалявся, що в Аяксі їх навчили як "пробивати беззвучний режим" – щоб тривога підкидала з ліжка серед ночі.
А ще до додатку підключено багато різних закладів, торгівельних центрів, мереж АЗС, і додаток може багато що робити, наприклад – виключити касу.
А ще розробник "Повітряної тривоги" розробив автономні блоки керування сиренами по всій країні – а це більше тисячі блоків. І якщо керувати з ними через додаток – вони можуть видавати неправдиві звукові сирени.
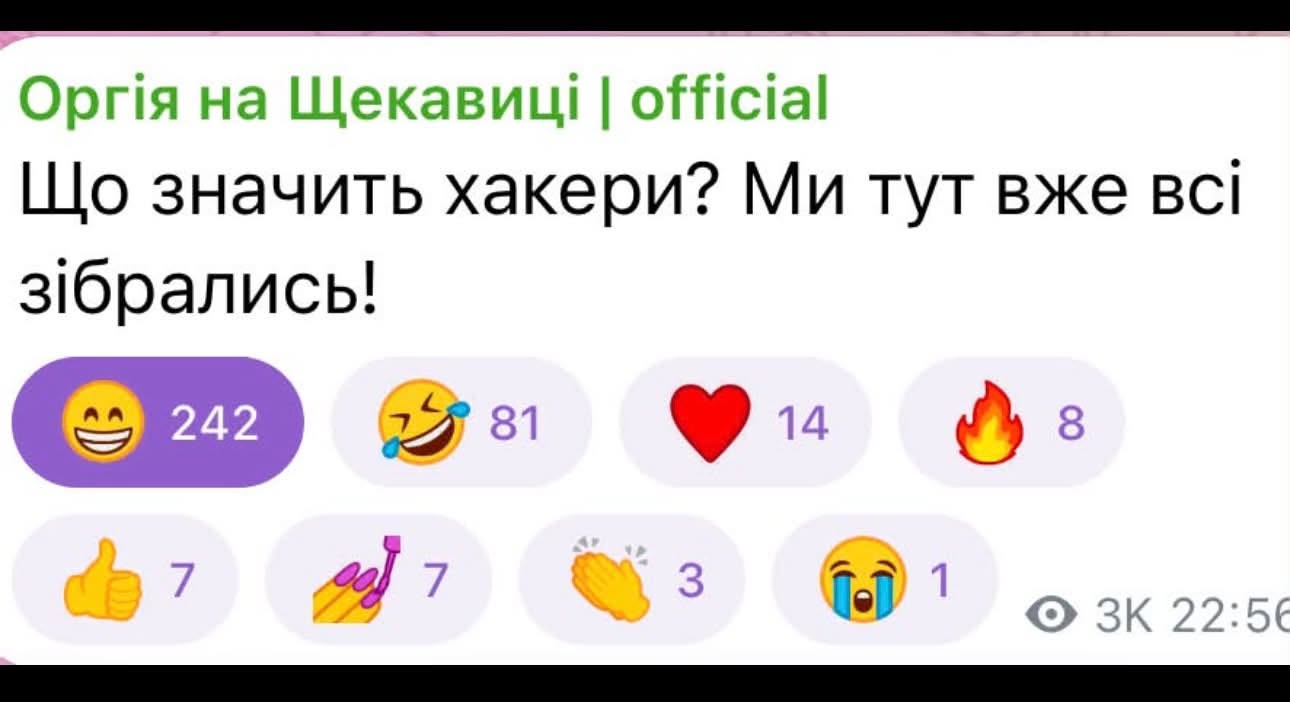
І якби все це керувалося б з Лубянки – думаю, ми б не дуже сміялися жартам про Щекавицю.
Я впевнений, що ніхто за цей хак не понесе жодного покарання: за свою тупість, криворукість, безвідповідальність та пихатість. Бо ж розробник – приватна компанія.
А те, шо там внизу логотип мінцифри – ну подумаєш, мало лі хто може його наліпити, його можна скачати Інтернету.
А сам розробник навряд чи визнає свою провину. Силовики можуть їх позадовбувати – але з ними легко вирішити питання однією маленькою валізою.
Та і хто коли в Україні часів зекоманди ніс якесь покарання за будь-який хак?
За "Медок", за "Прикарпаттяобленерго", за "Дію", за Київстар, за реєстри Мінюсту?
Це ж все віртуально - ніхто ж не вмер? Та якби і вмер – це не привід карати когось із таких цінних для розпилу бюджетів мілф-бетощиць.
До речі, на момент зламу освяченого мінцифрою додатку "Повітряна тривога", заступниця цифрової міністерки на прізвище Кревська ділилася у Сеулі "унікальним досвідом України захисту від кібератак" (див. мій допис від 29 жовтня 2026).
Бо саме таких очільників хотіли собі 73% виборців у 2019: молодих, сміливих, амбітних.
Нах оту всю вашу душну кібербезпеку – дайош дашборди, презентації, цифровізовані додатки, лавандовий раф.
Самого Міші вже немає навіть в Україні – але справа Великого Цифровізатора живіше всіх живих.
А його славетне гасло про роль кібербезпеки –навічно викарбувано золотими буквами у кожному урядовому кабінеті.


