


Разработчики приложения "Воздушная тревога": взломали интерфейс оператора, угрозы для пользователей нет
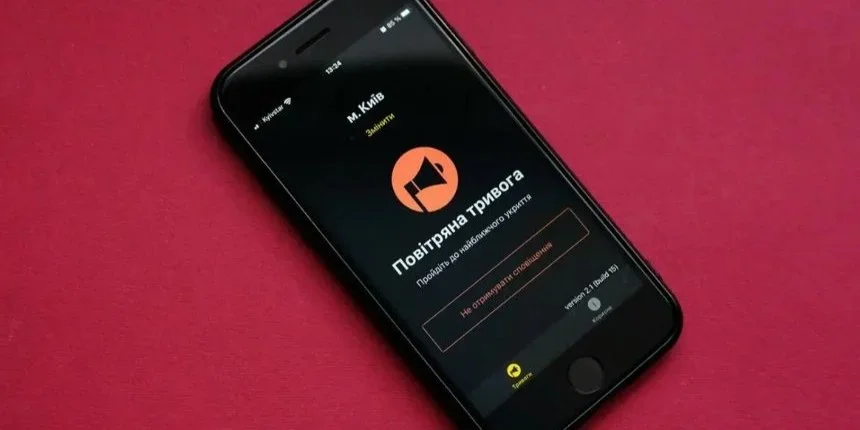
Разработчики приложения "Воздушная тревога" заявили, что пользователи получили ложные уведомления о радиационной опасности, химической атаке и уличных боях из-за несанкционированного доступа к интерфейсу оператора. Само приложение не было взломано. Команда принесла извинения пользователям.
Об этом разработчики сообщили на странице приложения в Telegram 3 ноября, сообщает Цензор.НЕТ.
Что произошло
Инцидент произошел вечером в воскресенье, 1 ноября. Разработчики пояснили, что несанкционированный доступ был получен именно к интерфейсу оператора, а не к мобильному приложению для конечных пользователей. Из-за этого в систему поступили уведомления о несуществующих тревогах.
"Это привело к тому, что пользователи получили сообщения о фейковой радиационной опасности, химической атаке и уличных боях, а также кастомные оповещения с текстом на русском языке и ссылкой на сторонний Telegram-канал. Из соображений безопасности и учитывая деликатность темы, мы не раскрываем все детали инцидента", — говорится в заявлении.
Как работает система
По словам разработчиков, "Воздушная тревога" — это не просто приложение, а созданная на волонтерских началах экосистема программного обеспечения. Ее создали компании Ajax Systems и Stfalcon при поддержке Министерства цифровой трансформации. Она включает интерфейс оператора, мобильные приложения, карту воздушных тревог, API, а также другие продукты и интеграции.
Информацию об угрозах система получает от операторов гражданской защиты и лиц, ответственных за оповещение в громадах. После этого сообщения передаются пользователям приложения и другим подключенным системам — в частности, картам тревог, громкоговорителям и уличным сиренам.
Что сделали разработчики
Команда совместно с профильными службами и министерствами временно приостановила работу интерфейса оператора и серверной части приложения. После проверок и устранения первопричин в течение двух часов возобновили работу интерфейса оператора, а также основных функций приложения: push-уведомлений о тревогах и информации о различных уровнях опасности.
Сейчас проводится аудит безопасности и восстанавливается отображение целей на карте.
Разработчики утверждают, что приложение не хранит и не передает данные пользователей и не имеет доступа к важным функциям телефона. Поэтому, по их словам, угрозы для пользователей от установленного приложения нет.
Информацию о якобы утечке данных, взломе телефонов и учетных записей, а также заражении устройств вирусами разработчики назвали ложной.
По их словам, такие утверждения могут появляться как из-за неосведомленности, так и с целью заставить пользователей удалить приложение, которое почти пять лет является одним из ключевых источников уведомлений об угрозах.
Тем, кто удалил приложение, рекомендуют установить его заново через App Store или Google Play.
Что предшествовало
- Вечером 1 ноября пользователи украинского приложения "Воздушная тревога" начали получать ложные уведомления о радиационной и химической опасности, в частности о якобы ядерной угрозе. Из-за кибератаки работу системы временно приостановили. Впоследствии ее возобновили.
- В Воздушных силах ВСУ заявили, что приложение "Воздушная тревога", вероятно, подверглось враждебному кибервлиянию.
- В ночь на 2 ноября аналогичный инцидент произошел в России. Хакеры получили доступ к мобильному приложению российского Министерства чрезвычайных ситуаций, через которое население предупреждают об опасности. Пользователям начали поступать ложные сообщения, в частности о ядерной угрозе.
- Российские власти подтвердили несанкционированный доступ к приложению и рассылку ложных уведомлений, но не назвали ответственных за атаку.
- 2 ноября приложение частично возобновило работу после хакерской атаки. На карте отображаются желтый уровень опасности, означающий угрозу со стороны дронов, и красный — для массированной атаки дронов или ракет. Отображение самих целей на карте пока восстанавливается.


