


Розробники додатку "Повітряна тривога": Зламали інтерфейс оператора, загрози для користувачів немає
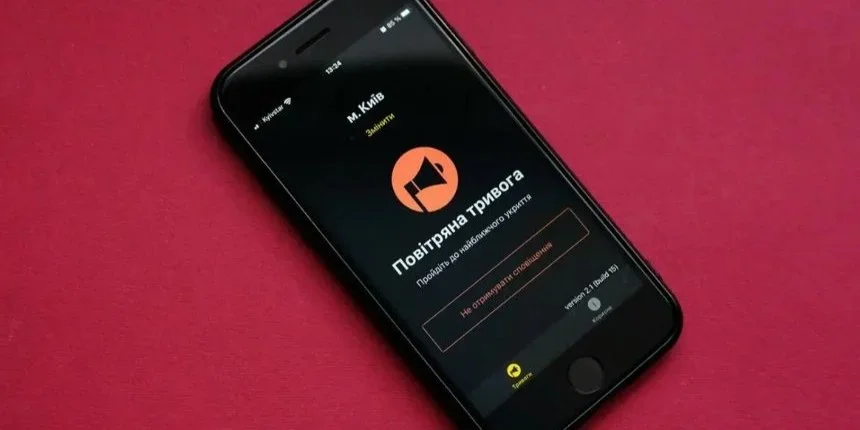
Розробники застосунку "Повітряна тривога" заявили, що фейкові сповіщення про радіаційну небезпеку, хімічну атаку та вуличні бої користувачі отримали через несанкціонований доступ до інтерфейсу оператора. Основний додаток зламано не було. Команда перепросила перед користувачами.
Про це розробники повідомили на сторінці застосунку в Telegram 3 листопада, інформує Цензор.НЕТ.
Що сталося
Інцидент стався ввечері в неділю, 1 листопада. Розробники пояснили, що несанкціонований доступ відбувся саме до інтерфейсу оператора, а не до мобільного застосунку для кінцевих користувачів. Через це в систему надійшли сповіщення про неіснуючі тривоги.
"Це призвело до того, що користувачі отримали повідомлення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої, а також кастомні оповіщення з текстом російською та посиланням на сторонній телеграм-канал. Через безпекові застереження і чутливість теми ми не розкриваємо всі деталі інциденту", — йдеться в заяві.
Як працює система
За словами розробників, "Повітряна тривога" — це не просто застосунок, а створена на волонтерських засадах екосистема софту. Її створили компанії Ajax Systems і Stfalcon за підтримки Міністерства цифрової трансформації. Вона включає інтерфейс оператора, мобільні застосунки, мапу повітряних тривог, API, а також інші продукти й інтеграції.
Інформацію про загрози система отримує від операторів цивільного захисту та відповідальних за оповіщення в громадах. Після цього повідомлення передаються користувачам застосунку та іншим підключеним системам — зокрема мапам тривог, гучномовцям і вуличним сиренам.
Що зробили розробники
Команда разом із профільними службами та міністерствами тимчасово призупинила роботу інтерфейсу оператора й серверної частини застосунку. Після перевірок і усунення першопричин протягом двох годин відновили роботу інтерфейсу оператора, а також основних функцій застосунку: push-сповіщень про тривоги та інформації про різні рівні небезпеки.
Зараз триває аудит безпеки та відновлення відображення цілей на мапі.
Розробники стверджують, що застосунок не зберігає й не передає дані користувачів і не має доступу до важливих функцій телефону. Тому, за їхніми словами, загрози для користувачів від встановленого застосунку немає.
Інформацію про нібито витік даних, злам телефонів та облікових записів і зараження пристроїв вірусами розробники назвали неправдивою.
За їхніми словами, такі твердження можуть з'являтися як через необізнаність, так і з метою змусити користувачів видалити застосунок, який майже п'ять років є одним із ключових джерел сповіщень про загрози.
Тим, хто видалив застосунок, радять встановити його знову через App Store або Google Play.
Що передувало
- Увечері 1 листопада користувачі українського застосунку "Повітряна тривога" почали отримувати неправдиві сповіщення про радіаційну та хімічну небезпеку, зокрема про нібито ядерну загрозу. Через кібератаку роботу системи тимчасово призупинили. Згодом її відновили.
- У Повітряних силах ЗСУ заявили, що додаток "Повітряна тривога", ймовірно, піддався ворожому кібервпливу.
- У ніч проти 2 листопада аналогічний інцидент стався в Росії. Хакери отримали доступ до мобільного застосунку російського Міністерства надзвичайних ситуацій, через який населення попереджають про небезпеку. Користувачам почали надходити фальшиві повідомлення, зокрема про ядерну загрозу.
- Російська влада підтвердила несанкціонований доступ до застосунку та розсилання неправдивих сповіщень, але не назвала відповідальних за атаку.
- 2 листопада застосунок частково відновив роботу після хакерської атаки. На карті відображаються жовтий рівень небезпеки, який означає загрозу дронів, і червоний — для масованої атаки дронів чи ракет. Відображення самих цілей на карті ще відновлюють.


