


Застосунок "Повітряна тривога" знову працює: додали авторизацію через "Дію" на вимогу Сил оборони
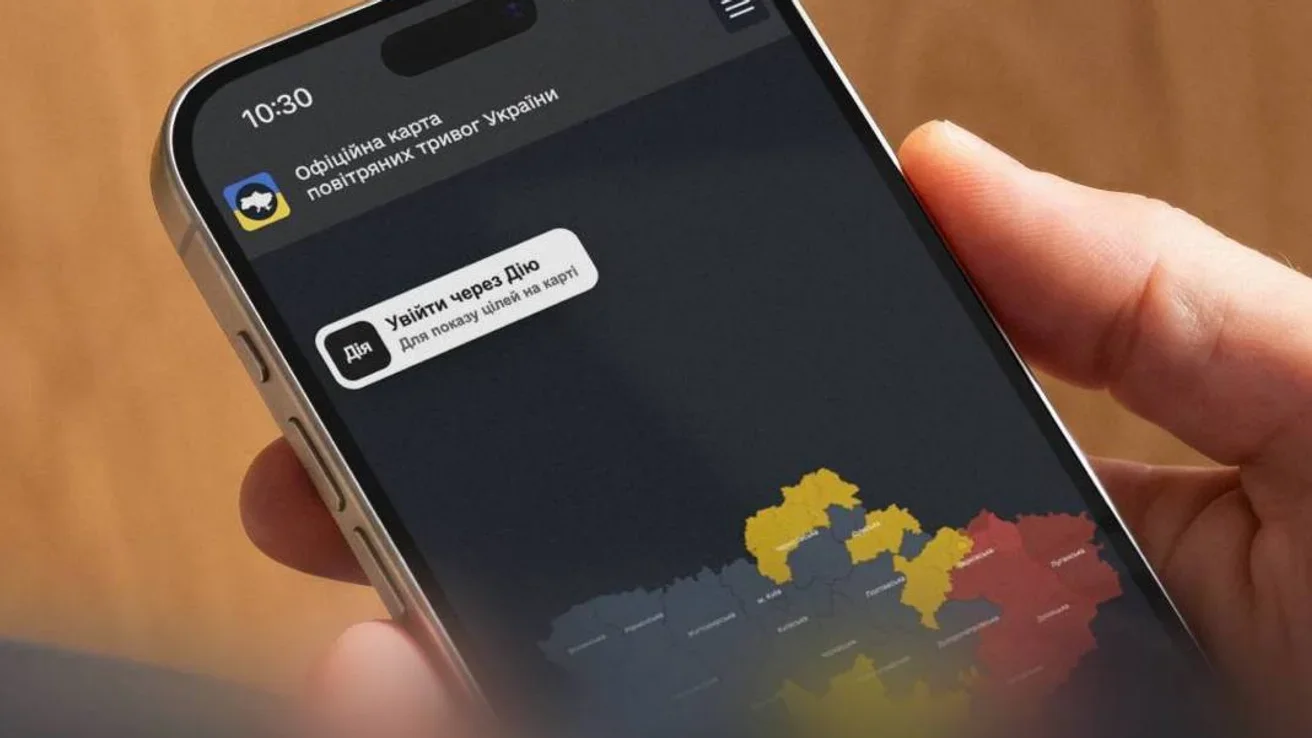
Застосунок "Повітряна тривога" відновив роботу після аудиту системи та посилення захисту. Тепер, щоб бачити рух ворожих цілей, користувачам потрібно пройти авторизацію через портал державних послуг "Дія".
Про це повідомило Міністерство цифрової трансформації, інформує Цензор.НЕТ.
Навіщо авторизація
У Мінцифри пояснили, що команди Ajax Systems і Stfalcon спільно з міністерством провели аудит системи й посилили захист на всіх рівнях. Авторизацію через "Дію" додали на вимогу Сил оборони. Мета, за словами відомства, — щоб ці дані бачили лише верифіковані користувачі, а ворог не міг ними скористатися.
Що з персональними даними
За даними Мінцифри, "Дія" не передає застосунку персональних даних, а лише підтверджує, що користувач пройшов верифікацію. "Повітряна тривога", своєю чергою, не збирає й не зберігає особистої інформації.
Що доступно без авторизації
Водночас для користування іншими функціями авторизація не потрібна. Зокрема, без неї можна отримувати сповіщення про повітряні тривоги, переглядати рівні небезпеки та знаходити укриття на мапі.
Щоб користуватися оновленим застосунком, потрібно завантажити останню версію в Google Play або App Store й авторизуватися через "Дію". У Мінцифри також закликали довіряти лише перевіреній інформації про загрози від Сил оборони.
Що передувало
- Увечері 1 листопада користувачі українського застосунку "Повітряна тривога" почали отримувати неправдиві сповіщення про радіаційну та хімічну небезпеку, зокрема про нібито ядерну загрозу. Через кібератаку роботу системи тимчасово призупинили. Згодом її відновили.
- У Повітряних силах ЗСУ заявили, що додаток "Повітряна тривога", ймовірно, піддався ворожому кібервпливу.
- У ніч проти 2 листопада аналогічний інцидент стався в Росії. Хакери отримали доступ до мобільного застосунку російського Міністерства надзвичайних ситуацій, через який населення попереджають про небезпеку. Користувачам почали надходити фальшиві повідомлення, зокрема про ядерну загрозу.
- Російська влада підтвердила несанкціонований доступ до застосунку та розсилання неправдивих сповіщень, але не назвала відповідальних за атаку.
- 2 листопада застосунок частково відновив роботу після хакерської атаки. На карті відображаються жовтий рівень небезпеки, який означає загрозу дронів, і червоний — для масованої атаки дронів чи ракет. Відображення самих цілей на карті ще відновлюють.


Тобто, всі громадяни України в яких нечіповані паспорти вважаються ворогами? А це ж мільйони!
А інші способи входу то так складно? Хоча, а нахіба їм знати де, що, коли і звідки.