


Приложение "Воздушная тревога" снова работает: добавили авторизацию через "Дію" по требованию Сил обороны
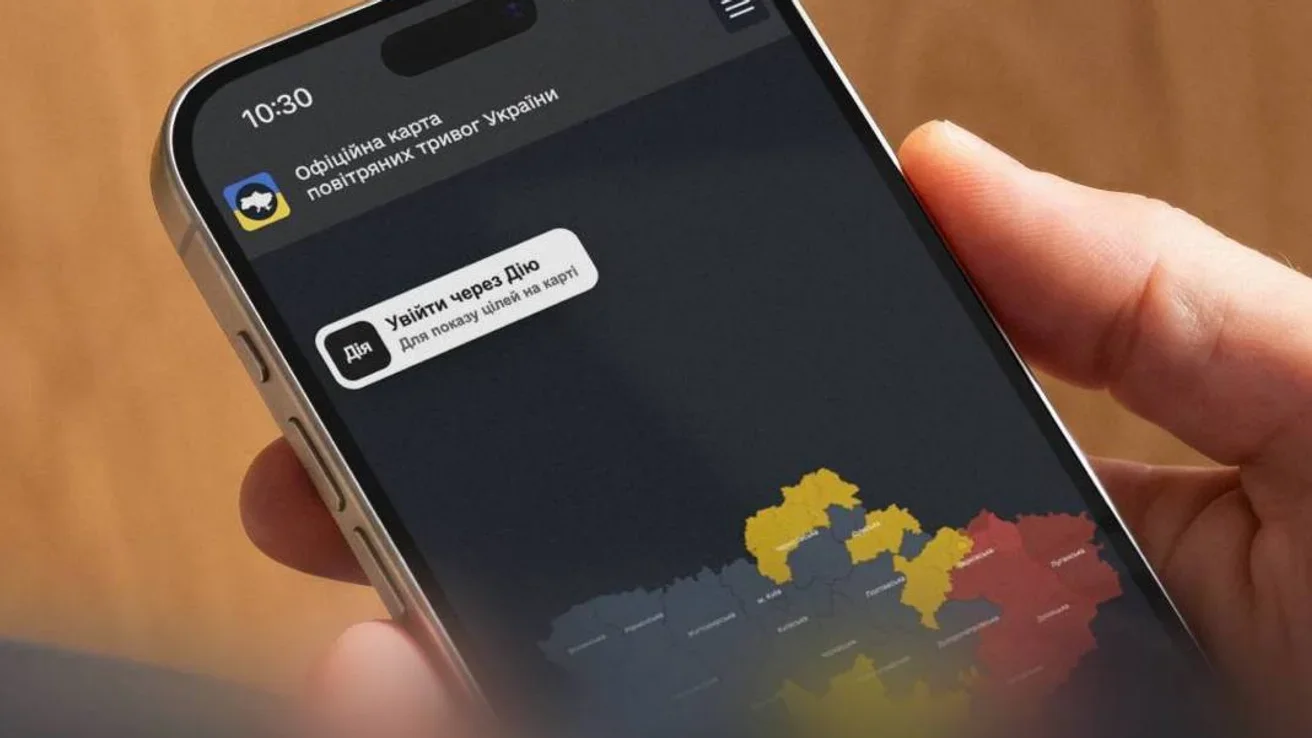
Приложение "Воздушная тревога" возобновило работу после аудита системы и усиления защиты. Теперь, чтобы видеть движение вражеских целей, пользователям необходимо пройти авторизацию через портал государственных услуг "Дія".
Об этом сообщило Министерство цифровой трансформации, передает Цензор.НЕТ.
Зачем нужна авторизация
В Минцифры пояснили, что команды Ajax Systems и Stfalcon совместно с министерством провели аудит системы и усилили защиту на всех уровнях. Авторизацию через "Дію" добавили по требованию Сил обороны. Цель, по словам ведомства, — чтобы эти данные видели только верифицированные пользователи, а враг не мог ими воспользоваться.
Что с персональными данными
По данным Минцифры, "Дія" не передает приложению персональных данных, а лишь подтверждает, что пользователь прошел верификацию. "Воздушная тревога", в свою очередь, не собирает и не хранит личную информацию.
Что доступно без авторизации
В то же время для использования других функций авторизация не требуется. В частности, без нее можно получать уведомления о воздушных тревогах, просматривать уровни опасности и находить укрытия на карте.
Чтобы пользоваться обновленным приложением, нужно загрузить последнюю версию в Google Play или App Store и авторизоваться через "Дію". В Минцифры также призвали доверять только проверенной информации об угрозах от Сил обороны.
Что предшествовало
- Вечером 1 ноября пользователи украинского приложения "Воздушная тревога" начали получать ложные уведомления о радиационной и химической опасности, в частности о якобы ядерной угрозе. Из-за кибератаки работу системы временно приостановили. Впоследствии ее возобновили.
- В Воздушных силах ВСУ заявили, что приложение "Воздушная тревога", вероятно, подверглось вражескому кибератаке.
- В ночь на 2 ноября аналогичный инцидент произошел в России. Хакеры получили доступ к мобильному приложению российского Министерства чрезвычайных ситуаций, через которое население предупреждают об опасности. Пользователям начали поступать ложные сообщения, в частности о ядерной угрозе.
- Российские власти подтвердили несанкционированный доступ к приложению и рассылку ложных уведомлений, но не назвали ответственных за атаку.
- 2 ноября приложение частично возобновило работу после хакерской атаки. На карте отображаются желтый уровень опасности, означающий угрозу со стороны дронов, и красный — для массированной атаки дронов или ракет. Отображение самих целей на карте пока восстанавливается.


Тобто, всі громадяни України в яких нечіповані паспорти вважаються ворогами? А це ж мільйони!
А інші способи входу то так складно? Хоча, а нахіба їм знати де, що, коли і звідки.